海外の暗号資産サイト12件に攻撃の兆候、「ウォレット接続に注意」
概要
- セキュリティー企業のブロックエイドは、Plap、Kintsのほか、ピクルファイナンス、オリガミファイナンス、フラックスビームなど計12件でステップドレイナーが検出されたと明らかにした。
- 攻撃者はDNS情報を改ざんし、正規アドレスに接続しても悪性ページに誘導したうえで、ウォレットの利用権限承認や取引署名を促し、ウォレット資産が盗まれる危険があるとした。
- Plapの創業者セドリック氏は、既存の正常なサイトにウォレットを接続した利用者は影響を受けておらず、公表直前の数十分に改ざんサイトでウォレットを接続したり利用権限を承認したりした利用者だけがリスクにさらされたと説明した。
期間別予測トレンドレポート

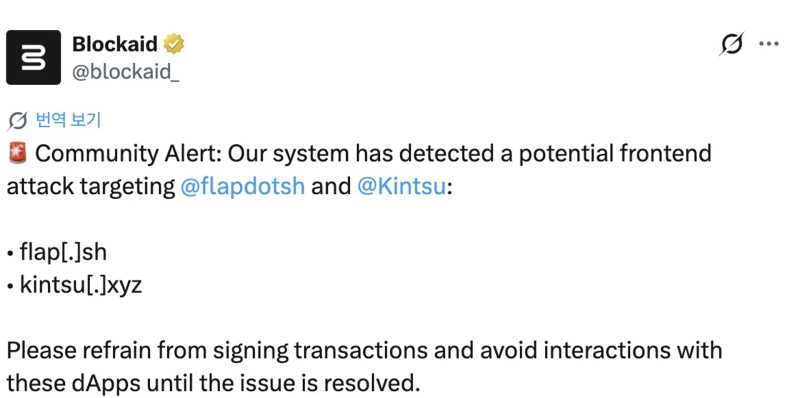
セキュリティー企業のブロックエイド(Blockaid)は10月30日、「PlapとKintsのほか、攻撃を受けた関連サイト10件を追加で確認した」と明らかにした。ピクルファイナンス(Pickle Finance)やオリガミファイナンス(Origami Finance)、フラックスビーム(Fluxbeam)などのサイトでは、ウォレット資産を盗み取るツール「ステップドレイナー」が検出されたという。
攻撃の標的は、利用者がウォレットを接続し、取引を承認するウェブサイトの画面だ。DNS情報が改ざんされると、正規のアドレスに接続しても、攻撃者が作成したページに誘導される恐れがある。このページでウォレットの利用権限を承認したり、取引に署名したりすると、資産を奪われる危険がある。
Plapの創業者セドリック氏は、既存の正常なサイトにウォレットを接続していた利用者は影響を受けていないと説明した。リスクにさらされたのは、公表直前の数十分の間に改ざんされたサイトを訪れ、ウォレットを接続したり利用権限を承認したりした利用者に限られると付け加えた。

cow5361@bloomingbit.ioこんにちは、bloomingbit記者です。